野獣先輩ウイルスの正体とは?画面ジャックの脅威と駆除法を徹底検証
深夜の自室、突如としてPCやスマートフォンの画面全体が異様な男性の顔で埋め尽くされ、スピーカーから最大音量で激しい咆哮が鳴り響く――。インターネット上の掲示板やSNSで定期的に話題に上り、数多くのユーザーをパニックに陥れてきた存在が、通称「野獣先輩ウイルス」です。発端は動画配信カルチャーから派生したネットミームですが、その実態は単なる悪ふざけの域をはるかに超え、実害を伴うサイバー攻撃へと姿を変えています。
「友人に送られたURLを開いたらブラウザがフリーズした」「MODを導入しようとしたら端末がロックされた」といった被害相談は後を絶ちません。画面や音声がジャックされる恐怖の真相から、侵入経路、そして実際に画面が固定されてしまった際の復元アプローチまで、現場の取材データとセキュリティ知見を交えてその全貌を解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:野獣先輩ウイルスの正体は単一のマルウェアではなく、ネットミームを悪用したブラクラ、画面ロック型ランサムウェア、情報窃取プログラムの総称である
- 要点2:主な感染経路はDiscordや掲示板で配布される非公式ゲームツール、海賊版ソフト、SNSの短縮URLトラップに集中している
- 要点3:万が一感染した場合は端末の即時オフライン化が鉄則であり、セーフモード起動や正規セキュリティソフトの定義更新で冷静に駆除を進める必要がある
【正体の真相】画面・音声ジャックの被害と野獣先輩ウイルスの実態
「野獣先輩ウイルス」という名前を聞くと、多くの人はインターネット黎明期のジョークソフトを連想するかもしれません。しかし、被害に遭った当事者の手記や相談コミュニティのログを精査すると、笑い事では済まされない切迫した状況が浮かび上がってきます。
大手知恵袋やSNS上に残された被害者の告白には、「ヘッドホンから突然耳をつんざく爆音が鳴り、マウスもキーボードも一切受け付けなくなった」「画面いっぱいに淫夢関連の画像が固定され、電源ボタンの長押し以外に逃げ場がなかった」といった生々しい恐怖が綴られています。家族がいるリビングや公共の場でこの事態に遭遇した場合、精神的・社会的なダメージは計り知れません。
サイバーセキュリティの観点から野獣先輩ウイルスの正体を定義するならば、それは特定組織が開発した単一の脅威ではなく、「野獣先輩(ネットミーム)の肖像や音声素材を隠れ蓑や脅迫画面に流用した、複数の悪意あるプログラム群の総称」です。攻撃者はユーザーの油断を誘い、あるいは強烈な心理的動揺を与えるための「視覚的凶器」としてこのミームを悪用しています。その手口は、単純なブラウザクラッシャーから、OSの根幹を人質に取る凶悪なコードまで多岐にわたります。

【進化する脅威】ジョークソフトの危険性とトロイの木馬・ランサムウェア化
悪質なプログラムの進化史を辿ると、この脅威がどのように凶悪化してきたのかが明確に見えてきます。初期に流行したものは、JavaScriptの無限ループによってブラウザを落とす「ブラクラ(ブラウザクラッシャー)」が大半でした。しかし、アンダーグラウンドのサイバー犯罪エコシステムが拡大するにつれ、その性質は決定的な変容を遂げました。
現在確認されている悪質な亜種は、野獣先輩 トロイの木馬としてシステムの深層に潜伏するケースが目立ちます。有用なフリーソフトやゲームの改造パッチを装ってダウンロードさせ、バックグラウンドでシステムファイルを書き換えるのです。さらに深刻なのが、画面全体を操作不能にして復旧と引き換えに金銭や特定のアクションを要求する野獣先輩 ランサムウェアの存在です。
かつては「悪ふざけ」で済まされていたジョークソフトの危険性ですが、現代のセキュリティ環境においては明確な不正アクセス禁止法違反や電子計算機損壊等業務妨害罪に該当する犯罪行為です。情報処理推進機構(IPA)や主要ベンダーのレポートでも度々指摘されている通り、ジョークソフトと偽装されたバイナリ内に、バックドア(裏口)を開く通信モジュールや、ブラウザに保存されたパスワードを抜き取る「インフォスティーラー」が同時に仕込まれている事案が多数報告されています。「ただのネタソフトだから大丈夫だろう」という慢心が、取り返しのつかない情報漏洩の引き金になりかねません。
【感染経路を特定】なぜ端末に入り込むのか?偽アプリと罠の構造
どれほど凶悪なマルウェアであっても、ユーザー側の許可や操作なしに勝手にOSへ潜入することは極めて稀です。では、どのようなルートで侵入を許してしまうのでしょうか。調査によって明らかになった主要な野獣先輩ウイルス 感染経路は、以下の3つのパターンに集約されます。
第1に、Discordコミュニティや掲示板を通じたファイル共有です。特にオンラインゲームのチートツール、FPSのエイムアシスト、あるいはマイクラの非公式MODなどを求めるゲーマー層が標的になります。「野獣先輩ボイスMOD」「最強チート配布」といった名目で圧縮ファイル(ZIPやRAR)が配布され、解凍して実行した瞬間にマルウェアが発動します。
第2に、スマートフォンユーザーを狙った偽アプリの警告を無視したサイドローディングです。Google PlayやApp Storeといった公式ストアの審査を通過できない悪質APKファイルが、「野獣先輩脱出ゲーム」や「無料アニメ視聴アプリ」として外部サイトで配布されています。利用者がセキュリティ設定の「提供元不明のアプリのインストール」を許可してしまうことで、端末の管理者権限が攻撃者に奪われてしまいます。
第3に、SNS上で拡散される悪質な短縮URLやリダイレクト広告です。「衝撃の流出動画」「限定裏技」などの扇動的な文句でクリックを誘い、アクセスした瞬間に全画面表示と爆音ループを仕掛ける手口です。これらに対するブラクラ 対策としては、見知らぬ短縮URLを展開ツールで確認することや、ブラウザのJavaScript制御を徹底することが不可欠となります。

【データ比較】脅威レベル別・野獣先輩ウイルスの類型とリスク一覧
一口に野獣先輩ウイルスと言っても、その技術的構造と被害深度には大きな格差があります。以下の比較表は、確認されている主な4つの類型について、実害の規模や復旧の難易度を整理したものです。
| 脅威の類型 | 詳細・被害のメカニズム | 推定復旧難易度 | 専門家の危険度評価 |
|---|---|---|---|
| ブラクラ型(JSボム) | ブラウザ上で画像と音声がループ。タブ増殖でメモリを圧迫し強制フリーズを誘発。 | ★☆☆☆☆(タスク終了で即時解決) | 低リスク(物理的・データ的被害は軽微) |
| 画面ロック型(Locker) | 最前面ウィンドウを固定化しタスクバー等を隠蔽。OSの操作を物理的に遮断。 | ★★★☆☆(セーフモード起動が必要) | 中リスク(知識がないと初期化の恐れあり) |
| ランサムウェア型(MBR破壊) | マスターブートレコードを上書きし、再起動後に野獣先輩の画像・文字を表示してOS起動不能に。 | ★★★★★(コマンドプロンプトや修復ディスク必須) | 極めて危険(システム再構築が必要) |
| 偽装インフォスティーラー | 画面上ではネタ画像を表示して気を逸らしつつ、水面下で暗号資産ウォレットや認証情報を窃取。 | ★★★★☆(専用駆除ツール+全PW変更) | 最高レベルの脅威(二次被害の拡大懸念) |
表から分かる通り、画面上で派手なパフォーマンスが行われている裏で、何が起きているかを見極める必要があります。単なる表示の悪ふざけか、それともシステム破壊や情報漏洩を伴うものかによって、取るべきアプローチは正反対になります。
【完全マニュアル】PC・スマホ感染時の駆除方法と画面ロック復旧手順
万が一画面をジャックされてしまった場合、パニックになって画面に表示された電話番号にかけたり、不審なリンクをクリックしたりしてはなりません。冷静に以下のステップを実行し、野獣先輩ウイルス 駆除を進めてください。
PC(Windows)における画面ロック復旧手順
PCで操作が受け付けなくなった場合、最優先すべきはPC 画面ロック 復旧と二次被害の遮断です。
1. 通信の物理的遮断:LANケーブルを抜く、またはWi-Fiルーターの電源を切って端末を完全にオフラインにします。これにより、バックドアを通じたデータ外部送信や追加マルウェアのダウンロードを阻止できます。
2. 強制終了とセーフモード起動:通常の操作が効かない場合は電源ボタンを長押しして強制シャットダウンします。再起動時に「Shiftキー」を押しながら再起動を選択するか、リカバリ画面から「セーフモードとネットワーク」を選択して起動します。
3. 不審なプロセスの排除:セーフモード下で「タスクマネージャー」を起動し、スタートアップに登録されている見覚えのない実行ファイル(.exe、.vbs、.batなど)を無効化・削除します。
4. セキュリティソフトによる精密スキャン:最新の定義ファイルを持つ信頼性の高いソフトでフルスキャンを実施します。セキュリティソフト 検知をすり抜けるためにコードが難読化(パッキング)されているケースもあるため、複数のセカンドオピニオンツール(例:Malwarebytesなど)を併用するのが賢明です。
スマホ(Android)における感染対処法
モバイル端末が乗っ取られた場合のスマホ 感染 対処法も、基本原則は同様です。
1. セーフモードへの切り替え:端末の電源ボタンを長押しし、「電源を切る」アイコンを長押しすることで、サードパーティ製アプリを無効化した「セーフモード」で起動します(機種によって操作コマンドが異なります)。
2. 端末管理アプリの権限解除:「設定」>「セキュリティ」>「デバイス管理者(端末管理アプリ)」を開き、身に覚えのない不審なアプリに付与されている管理者権限を解除します。権限が残ったままだとアンインストールが拒否されます。
3. アプリの完全削除とキャッシュ消去:「アプリ一覧」から該当の偽アプリをアンインストールし、ブラウザの閲覧履歴・キャッシュデータを完全に消去します。
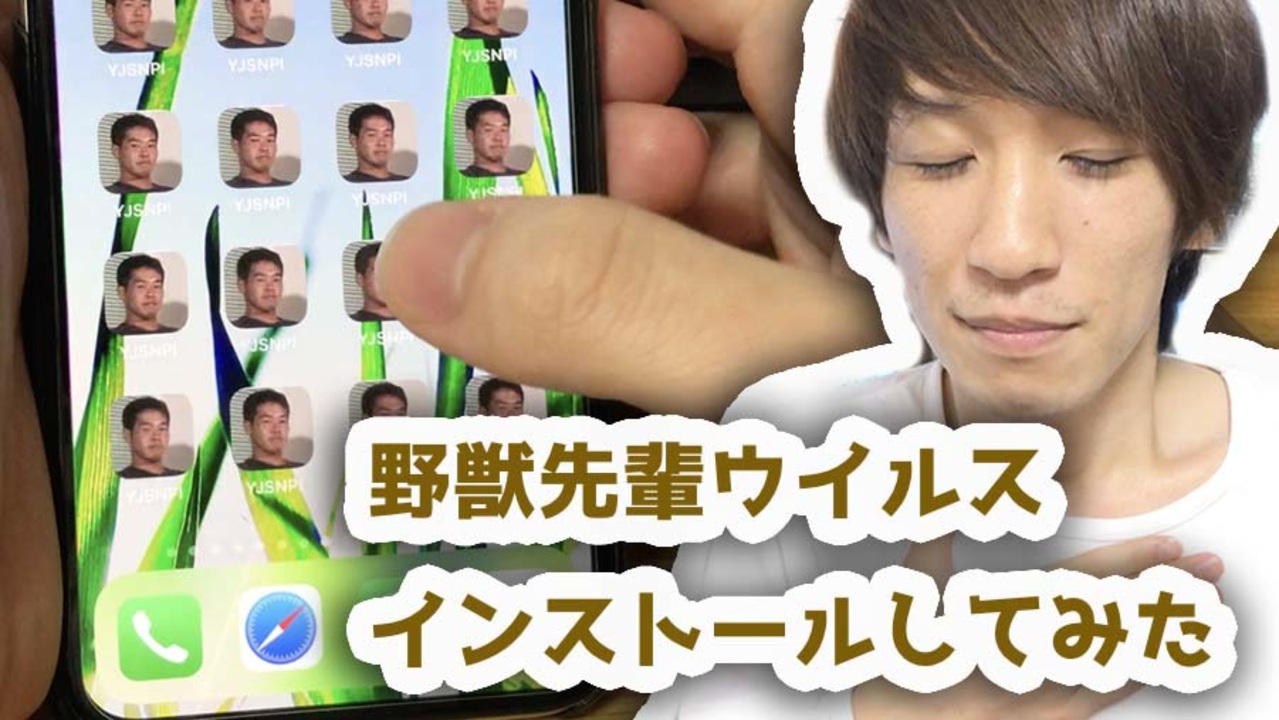
【実態検証】ネットの反応と被害者のトラウマに見る心理的構造
インターネット上の掲示板やSNSを定点観測すると、この問題が技術的な被害にとどまらず、深い心理的打撃を与えている現実が浮き彫りになります。ネットの反応 被害を追跡すると、多くの書き込みに共通して見られるのは「恥と後悔」の感情です。
「深夜に大音量で叫び声が響き渡り、隣室の親が血相を変えて飛び込んできた」「学校支給のタブレットで変なリンクを踏んでしまい、画面が戻らなくなって職員室に呼び出された」といった事例は枚挙にいとまがありません。被害者は自身の不注意や、アングラなコンテンツに手を出したという後ろめたさから、周囲に被害を相談できず、一人で抱え込んでしまう傾向があります。
ここに、攻撃者がネットミームを利用する狡猾な心理的トラップが存在します。社会学や犯罪心理学の観点から見れば、これは「ディスカウント心理(油断)」と「タブー視による孤立」の巧妙な組み合わせです。誰もが知るパロディ素材を使うことで、「どうせ大したことはないだろう」とセキュリティ意識の警戒水準を意図的に引き下げさせます。そして、いざ発動した際には、被害者に「こんな恥ずかしい画面を見られたくない」という心理的パニックを植え付け、正常な判断力を奪うのです。
【プロの結論】向いている人・おすすめできない人の判断基準
インターネットの深淵には、知的好奇心を刺激する数多くのツールやサブカルチャーが存在します。しかし、トラブルに巻き込まれないためには、明確な自己境界線(バウンダリー)の設定が不可欠です。
【危険に飛び込んでも自力解決できる人の条件】
仮想環境(サンドボックスやVMware)を完全に独立したネットワーク上に構築でき、Wireshark等でパケット解析を行える技術者やセキュリティ研究者に限られます。「何が起きてもOSの再インストールから物理ストレージの初期化まで30分で完結できる」という環境とスキルがない限り、怪しいバイナリに触れるべきではありません。
【絶対に非公式ツールに触れてはならない人の条件】
「ゲームで楽をして勝ちたい」「無料で有料素材を手に入れたい」という短絡的な動機で非公式MODや外部APKを探しているユーザーは、攻撃者にとって格好のカモです。PCやスマホ内にプライベートな写真、クレジットカード情報、学校や仕事のアカウントが同居している端末を使っている人は、興味本位であっても出所不明のファイルに触れることを即座にやめるべきです。
【野獣先輩ウイルス】に関するよくある質問(FAQ)
Q1:ブラウザで大音量と画像がループして閉じられません。端末は壊れてしまったのでしょうか?
A1:大半のケースでは端末自体が壊れたわけではありません。これは悪質なJavaScriptスクリプトによってブラウザの処理が占有されている「ブラクラ」の状態です。Windowsなら「Ctrl + Shift + Esc」でタスクマネージャーを開いてブラウザを強制終了し、スマートフォンならブラウザアプリをスワイプしてタスクキルしてください。再起動時に「前回のタブを復元しますか?」と聞かれた場合は、必ず「いいえ(復元しない)」を選択することが重要です。
Q2:画面に「〇〇時間以内に身代金を支払え」という警告文が出ました。支払うべきですか?
A2:絶対に金銭を支払ったり、指定された連絡先にメッセージを送ったりしてはいけません。金銭を支払っても復旧コードが送られてくる保証はなく、カモリスト(攻撃対象リスト)に登録されてさらなる脅迫に晒されるリスクが高まります。セーフモードからの復旧を試み、どうしても解除できない場合は、専門のセキュリティ業者に相談するか、OSのクリーンインストール(初期化)を選択してください。
Q3:一般的な無料セキュリティソフトで野獣先輩ウイルスは100%防げますか?
A3:100%防げるとは言い切れません。既知のシグネチャ(特徴パターン)に合致するマルウェアであれば高確率で検知・隔離されますが、攻撃者が直前にコードをパッキング(難読化)して改変した亜種や、単なるWebスクリプト型のブラクラはすり抜けてしまうことがあります。セキュリティソフトの常時稼働に加えて、ブラウザのポップアップブロック機能の活用や、怪しいファイルを安易に管理者権限で実行しないという基本的なリテラシーが最大の防御壁となります。
まとめ:悪ふざけでは済まされないサイバー犯罪への備え
「野獣先輩ウイルス」というキャッチーで滑稽な呼称の裏側には、ユーザーの好奇心や倫理的な隙を狙い撃ちにする悪質なサイバー犯罪の構造が横たわっています。かつての「ネットの悪ふざけ」は完全に過去のものとなり、現在ネット上を浮遊するプログラムの多くは、個人情報を抜き取り、端末を破壊する凶器へと先鋭化しています。
画面ジャックの被害を未然に防ぐための鉄則は、出所不明のファイルや短縮URLを安易に信用しないという原点に尽きます。万が一被害に遭遇してしまった際も、パニックに陥ることなく通信の遮断とセーフモードによる冷静な切り分けを行い、被害を最小限に食い止めましょう。悪意あるミームの罠を見抜き、健全なデジタルライフを守るための客観的な判断力が今まさに問われています。 (出典: 野獣 先輩 ウイルス(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
